分类目录归档:Linux

CentOS 7 配置 SNMP 服务

SNMP : 简单网络管理协议, 典型的应用就是监控服务器的状态. 例如, 监控宝使用 SNMP 协议监控服务器的状态.

下面介绍 SNMP 服务的安装配置. 官网: http://www.net-snmp.org/

安装 net-snmp 服务端

设置安全的验证方式

SNMP支持不同的验证机制,这取决于不同的SNMP协议版本,监控宝目前支持v2c和v3两个版本, 我们使用 v3.

首先停止 snmp 服务

编辑配置文件

在文件末尾添加如下内容

  •  rouser user1 auth
    rouser 意思是只读用户, user1 是用户名, auth 表示需要验证
  • createUser user1 MD5 password
    createUser 表示要创建一个用户, user1 要创建的用户, 就是上面指定的, MD5 密码的加密方式, password 明文密码, 必须大于8个字节.

配置好以后启动服务

启动后 snmp 会检测配置文件, 当检查到有 createUser 参数时, 会创建新用户或替换已经存在的用户, 然后将加密密码保存在 /var/lib/net-snmp/snmpd.conf 文件中
, 再从配置文件中删除这行.

因此要创建新用户或更改密码时只需要停止服务, 在配置文件中加入 createUser 参数, 再次启动服务即可.

添加防火墙规则, 放行 udp 161 端口

将下面的语句放到合适的位置

保存, 重启 iptables.

至此, snmp 服务配置完成.

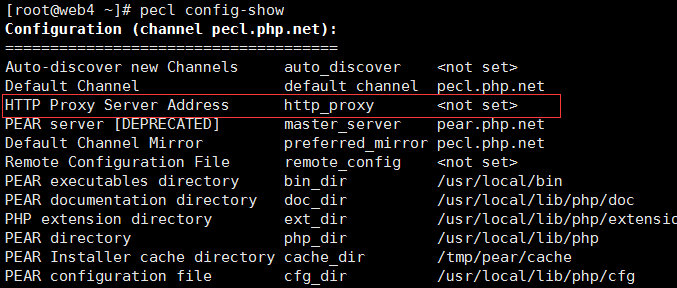
php pecl命令使用代理上网

[root@web4 ~]# pecl config-set http_proxy http://test:1080
config-set (http_proxy, http://test:1080, user) failed, channel pecl.php.net

尝试失败

查找资料https://blog.flowl.info/2015/peclpear-behind-proxy-how-to/

换成pear成功。。。。

[root@web4 ~]# pear config-set http_proxy http://test:1080
config-set succeeded

这个应该是个bug pecl的代理要使用pear来设置。。。

nginx配置为http代理服务器

# 省略其他配置

http {
    # 省略其他配置

    server {
        # 可用的dns服务器地址
        resolver 10.143.22.118;
        # 监听端口
        listen 1080;
        location / {
            # 一般不需要修改
            proxy_pass http://$http_host$request_uri;
        }
    } 
}
# 省略其他配置

linux umount 时出现device is busy 的处理方法–fuser

事情是这样的:由于/目录磁盘空间不足,新建了个LVM分区,欲挂载在/home目录,于是尝试直接挂载,竟然挂载成功了,然而,/home目录下的数据却没了,数据应该没丢尝试取消挂载,但是提示device is busy,所以就用下面的方法恢复了

fuser -m -v -i -k /home && umount /dev/xxxx


原文地址:linux umount 时出现device is busy 的处理方法–fuser

当任何目录有 mount, 然后有程序使用/挂在那个目录上的话, 就没有办法 umount 掉, 於 umount 时会出现 Device is busy 的讯息.

要怎麼找出是哪个程序挂在那个目录上? 然后去把那个程式砍掉呢?

使用 fuser 的指令

那要怎麼找出是哪个程式挂在那个目录上?可以使用 fuser – identify processes using files or sockets

假设现在 mount 起来的目录是 /media/share

* 查询: fuser -m /media/share
* 显示: /media/share: 25023c

就代表是 process 25023(pid) 有使用到此目录, 后面 c 代表的意思可参考下述:

* c: current directory.
* e: executable being run.
* f: open file. f is omitted in default display mode.
* F: open file for writing. F is omitted in default display mode.
* r: root directory.
* m: mmap’ed file or shared library.

要把这个资源释放的话, 可以有下述做法:

* kill -9 25023 # ps aux | grep 25023 应该就会看到它
* fuser -m -v -i -k /media/share # 会问你是不是要把 25023 这个 kill 掉, 选 y 就会 kill 掉

提示信息如下:
USER      PID   ACCESS COMMAND
/meida/share: root      25023 ..c..  bash
Kill process 25023 ? (y/N) y


Memcache限制

1. 在 Memcached中可以保存的item数据量是没有限制的,只要内存足够 。

2. Memcached单进程最大使用内存为2G,要使用更多内存,可以分多个端口开启多个Memcached进程,最大30天的数据过期时间,设置为永久的也会在这个时间过期。

3. REALTIME_MAXDELTA:最大键长为250字节,大于该长度无法存储。

4. KEY_MAX_LENGTH:单个item最大数据是1MB,超过1MB数据不予存储。